ΝΕΟΣΤώρα μπορείτε να ακούσετε άρθρα του Fox News!
Όλοι έχουμε αναπτύξει μικρές συντομεύσεις για να αποφασίσουμε εάν κάτι στο διαδίκτυο φαίνεται νόμιμο. Ελέγχεις το όνομα του λογαριασμού. Αναγνωρίζετε το λογότυπο της εταιρείας. Στη συνέχεια, εντοπίζετε αυτό το σήμα επαλήθευσης και ο φρουρός σας κατεβαίνει λίγο. Αυτό μπορεί να είναι ακριβώς αυτό στο οποίο βασίζονται οι απατεώνες.
Ο επίσημος λογαριασμός X της Microsoft έγινε η πιο πρόσφατη υπενθύμιση αφού οι εισβολείς απέκτησαν μη εξουσιοδοτημένη πρόσβαση και χρησιμοποίησαν τον λογαριασμό σε ένα προφανές σύστημα αντλίας και απόρριψης κρυπτονομισμάτων. Ο λογαριασμός έχει περισσότερους από 13 εκατομμύρια ακόλουθους, δίνοντας σε όποιον τον ήλεγχε πρόσβαση σε ένα τεράστιο κοινό και την αξιοπιστία που συνοδεύει το όνομα της Microsoft.
Δείτε τι συνέβη, γιατί οι παραβιασμένοι επαληθευμένοι λογαριασμοί μπορεί να είναι τόσο πειστικοί και τι πρέπει να ελέγξετε πριν εμπιστευτείτε την επόμενη εκπληκτική ανάρτηση που εμφανίζεται στη ροή σας.
Ελάτε μαζί μας για ένα δωρεάν μάθημα CyberGuy LIVE.
Ο Kurt “CyberGuy” Knutsson μοιράζεται πρακτικούς τρόπους για να παραμείνετε ασφαλέστεροι, πιο έξυπνοι και πιο σίγουροι με την τεχνολογία. Εξερευνήστε μαθήματα σχετικά με τη διακοπή των ανεπιθύμητων μηνυμάτων, την ασφάλεια του τηλεφώνου, την οικονομική προστασία και τη χρήση τεχνητής νοημοσύνης για καλύτερη υγειονομική περίθαλψη. Κάθε μάθημα είναι δωρεάν, εύκολο στην παρακολούθηση και συνοδεύεται από μια δωρεάν εκτυπώσιμη λίστα ελέγχου.
Δείτε τα μαθήματα και εγγραφείτε στο CyberGuyLive.com
6 CRYPTO SCAM Scripts που χρησιμοποιούν οι εγκληματίες για να κλέψουν τα χρήματά σας
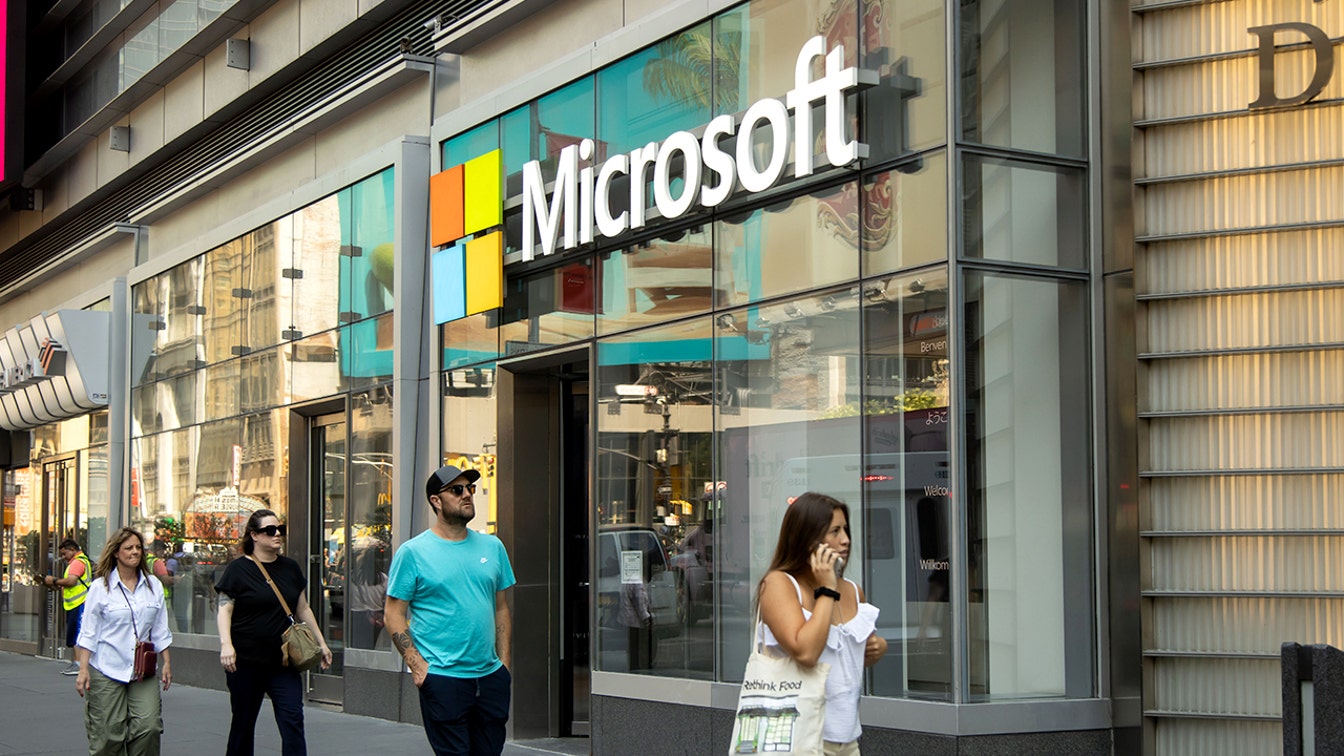
Το όνομα και το λογότυπο της Microsoft φέρουν τεράστια εμπιστοσύνη, γι’ αυτό ακριβώς ένας παραβιασμένος επίσημος λογαριασμός μπορεί να κάνει μια απάτη να φαίνεται πειστική. (Michael Nagle/Bloomberg μέσω Getty Images)
Πώς ο λογαριασμός X της Microsoft εντάχθηκε σε ένα σύστημα κρυπτογράφησης
Το BleepingComputer ανέφερε ότι ο λογαριασμός @Microsoft της Microsoft ακολούθησε και αναδημοσίευσε περιεχόμενο από έναν άλλο λογαριασμό X που φαινόταν να έχει θέμα Clippy. Αυτός ο λογαριασμός προωθούσε ένα κρυπτονόμισμα που ονομάζεται $Clippy. Η Microsoft λέει στο CyberGuy ότι εμφανίστηκαν δύο μη εξουσιοδοτημένες αναρτήσεις κατά την περίοδο που ο λογαριασμός της παραβιάστηκε. Σύμφωνα με την εταιρεία, η πρώτη ήταν μια αναδημοσίευση περιεχομένου από ένα λογαριασμό με θέμα το Clippy και αναφερόταν ότι επαναφέρει τον παλιό χαρακτήρα κινουμένων σχεδίων συνδετήρων του Microsoft Office. Το δεύτερο φάνηκε να είναι μια συγγνώμη που σχετίζεται με την προηγούμενη δραστηριότητα. Η Microsoft λέει ότι καμία ανάρτηση δεν προέρχεται από την εταιρεία.
Ένας εκπρόσωπος της Microsoft έδωσε στο CyberGuy την ακόλουθη δήλωση: “Επιβεβαιώσαμε μη εξουσιοδοτημένη πρόσβαση στον λογαριασμό μας στο X, συμπεριλαμβανομένων αναρτήσεων που δεν προέρχονται από τη Microsoft. Ο λογαριασμός έχει ασφαλιστεί, οι μη εξουσιοδοτημένες δημοσιεύσεις έχουν αφαιρεθεί και συνεχίζουμε να ερευνούμε τις συνθήκες.”
Γιατί ένας επαληθευμένος λογαριασμός μπορεί να κάνει πολύ πιο δύσκολο τον εντοπισμό μιας απάτης
Εάν ένας λογαριασμός για τον οποίο δεν έχετε ακούσει ξαφνικά σας λέει ότι η Microsoft κυκλοφόρησε ένα κρυπτονόμισμα Clippy, μπορείτε να συνεχίσετε να κάνετε κύλιση. Όταν ο πραγματικός λογαριασμός της Microsoft φαίνεται να ενισχύει το ίδιο μήνυμα, γίνεται πολύ πιο εύκολο να διστάζετε. Μπορείτε να υποθέσετε ότι κάποιος στην εταιρεία ενέκρινε τη θέση. Μπορείτε να κάνετε κλικ σε έναν σύνδεσμο επειδή αναγνωρίζετε τον λογαριασμό. Κάποιος που ενδιαφέρεται για την κρυπτογράφηση θα μπορούσε να κινηθεί ακόμα πιο γρήγορα επειδή ανησυχεί μήπως χάσει μια ευκαιρία.
Αυτό είναι το πλεονέκτημα που αποκομίζουν οι εισβολείς όταν παραβιάζουν έναν πολύ γνωστό λογαριασμό. Κληρονομούν εμπιστοσύνη που τους έχει ήδη χτιστεί. Πρόσφατα είδαμε την ίδια βασική αδυναμία αφού χάκερ κατέλαβαν τον επαληθευμένο λογαριασμό Reddit του HBO Max. Οι ερευνητές διαπίστωσαν ότι οι εισβολείς χρησιμοποίησαν τον παραβιασμένο λογαριασμό για να προωθήσουν 108 κακόβουλες διαφημίσεις σε περίπου 48 ώρες. Επειδή αυτές οι διαφημίσεις εμφανίζονταν κάτω από έναν γνωστό επαληθευμένο λογαριασμό, είχαν ένα επιπλέον επίπεδο αξιοπιστίας.
ΧΙΛΙΑΔΕΣ ΠΑΡΑΒΟΛΕΜΕΝΟΙ ΤΟΠΟΘΕΣΙΕΣ ΣΑΣ ΞΕΓΚΑΤΑΣΟΥΝ ΕΓΚΑΤΑΣΤΑΣΕΙΣ ΚΑΛΥΒΟΥΣ ΛΟΓΙΣΜΙΚΟΥ

Η Microsoft είπε ότι δεν εξουσιοδότησε ούτε ενέκρινε το διακριτικό κρυπτονομίσματος $Clippy μετά από μη εξουσιοδοτημένη πρόσβαση στον λογαριασμό X της.
Η Microsoft έχει αντιμετωπίσει παρόμοια εξαγορά λογαριασμού στο παρελθόν
Αυτή δεν είναι επίσης η πρώτη συνάντηση της Microsoft με απάτη κρυπτογράφησης που αφορά έναν από τους λογαριασμούς X της. Τον Ιούνιο του 2024, απατεώνες κατέλαβαν τον λογαριασμό X της Microsoft India και τον χρησιμοποίησαν για να υποδυθούν τον Keith Gill, πιο γνωστό στο διαδίκτυο ως Roaring Kitty. Στη συνέχεια, οι εισβολείς προώθησαν αυτό που φαινόταν να είναι προπώληση κρυπτονομισμάτων GameStop.
Τα άτομα που ακολούθησαν τον σύνδεσμο και συνέδεσαν τα πορτοφόλια κρυπτονομισμάτων τους κινδύνευαν να κλαπούν τα περιουσιακά τους στοιχεία μέσω κακόβουλου λογισμικού που αποστραγγίζει το πορτοφόλι. Αυτό το παράδειγμα δείχνει πόσο γρήγορα μια εξαγορά μέσων κοινωνικής δικτύωσης μπορεί να μετατραπεί σε κάτι πολύ πιο ακριβό. Μια ανάρτηση μπορεί να είναι μόνο η αρχή. Ο πραγματικός κίνδυνος συχνά περιμένει πίσω από τον σύνδεσμο.
Ακόμη και ο επίσημος λογαριασμός X της SEC υπέστη πειρατεία
Ένα από τα πιο ξεκάθαρα παραδείγματα συνέβη τον Ιανουάριο του 2024, όταν οι επιτιθέμενοι κατέλαβαν τον επίσημο λογαριασμό X της Επιτροπής Κεφαλαιαγοράς των ΗΠΑ. Ο παραβιασμένος λογαριασμός ανακοίνωσε ψευδώς ότι η SEC είχε εγκρίνει κεφάλαια που διαπραγματεύονται σε spot Bitcoin. Σύμφωνα με το Υπουργείο Δικαιοσύνης, το Bitcoin εκτινάχθηκε κατά περισσότερα από 1.000 δολάρια μετά την ψευδή ανάρτηση. Αφού η SEC ανέκτησε τον έλεγχο και διόρθωσε την ανακοίνωση, το Bitcoin έπεσε κατά περισσότερα από 2.000 δολάρια.
Οι ερευνητές αργότερα διαπίστωσαν ότι οι εισβολείς απέκτησαν τον έλεγχο μέσω μιας ανταλλαγής SIM που αφορούσε τον αριθμό τηλεφώνου που σχετίζεται με τον λογαριασμό SEC. Ο Eric Council Jr. ομολόγησε την ενοχή του τον Φεβρουάριο του 2025 για κατηγορίες συνωμοσίας που σχετίζονται με την επίθεση και καταδικάστηκε τον Μάιο του 2025 σε 14 μήνες φυλάκιση. Αυτή η περίπτωση μας δίνει ένα καλό παράδειγμα για το πόσο μεγάλη επιρροή μπορεί να έχει ένας παραβιασμένος λογαριασμός. Μια ανάρτηση με επίσημη εμφάνιση μπορεί να εξαπλωθεί γρήγορα προτού η πραγματική οργάνωση προλάβει να προειδοποιήσει όλους ότι κάτι έχει πάει στραβά.
Ένα σήμα επαλήθευσης δεν μπορεί να εγγυηθεί ποιος ελέγχει τον λογαριασμό αυτήν τη στιγμή
Ένα σήμα επαλήθευσης μπορεί να είναι ακόμα χρήσιμο. Μπορεί να βοηθήσει στην επιβεβαίωση ότι ένας λογαριασμός ανήκει στο άτομο, την εταιρεία ή τον οργανισμό που ισχυρίζεται ότι εκπροσωπεί. Αυτό που δεν μπορεί να σας πει είναι αν ο ίδιος οργανισμός εξακολουθεί να ελέγχει τον λογαριασμό ακριβώς τη στιγμή που διαβάζετε μια ανάρτηση.
Οι χάκερ μπορούν να κλέψουν διαπιστευτήρια μέσω phishing ή να επωφεληθούν από άλλες τεχνικές εξαγοράς λογαριασμού. Η εναλλαγή SIM έχει επίσης χρησιμοποιηθεί για την υποκλοπή κωδικών επαναφοράς κωδικού πρόσβασης και την εξάλειψη ορισμένων μορφών ελέγχου ταυτότητας δύο παραγόντων. Το CyberGuy έχει καλύψει αυτό το πρόβλημα στο παρελθόν στο X, όπου οι χάκερ έχουν καταλάβει επαληθευμένους λογαριασμούς και στη συνέχεια τους άλλαξαν για να μιμηθούν έργα κρυπτονομισμάτων. Ο λογαριασμός μπορεί να φαίνεται καθιερωμένος επειδή είναι. Το άτομο που το ελέγχει μπορεί να έχει αλλάξει.
Η εξαγορά λογαριασμού Microsoft δείχνει γιατί ακόμη και αναρτήσεις που συνδέονται με μεγάλες εταιρείες θα πρέπει να επαληθεύονται πριν κάνετε κλικ, επενδύσετε ή συνδέσετε ένα πορτοφόλι κρυπτογράφησης. (David Paul Morris/Bloomberg μέσω Getty Images)
7 τρόποι για να προστατευτείτε από απάτες που δημοσιεύονται από αξιόπιστους λογαριασμούς
Δεν χρειάζεται να υποθέσετε ότι κάθε εκπληκτική ανάρτηση είναι έργο ενός χάκερ. Ωστόσο, όταν ένας λογαριασμός σας ζητά ξαφνικά να ξοδέψετε χρήματα ή να συνδέσετε κάτι πολύτιμο, μερικές επιπλέον επιταγές μπορούν να σας σώσουν από ένα οδυνηρό λάθος.
1) Επαληθεύστε τις απροσδόκητες ανακοινώσεις κάπου αλλού
Εάν μια εταιρεία ανακοινώσει ένα κρυπτονόμισμα, ένα δώρο ή μια σημαντική επενδυτική ευκαιρία στα μέσα κοινωνικής δικτύωσης, μεταβείτε απευθείας στον ιστότοπο της εταιρείας. Αναζητήστε την ίδια ανακοίνωση στο newsroom ή σε άλλο επίσημο κανάλι. Εάν το μόνο μέρος που μπορείτε να το βρείτε είναι μια ανάρτηση στα μέσα κοινωνικής δικτύωσης, περιμένετε πριν ενεργήσετε.
2) Δώστε προσοχή όταν ένας λογαριασμός αλλάζει ξαφνικά θέμα
Εάν ένας λογαριασμός που συνήθως μιλάει για λογισμικό αρχίσει ξαφνικά να πιέζει ένα σκοτεινό διακριτικό κρυπτογράφησης, αντιμετωπίστε αυτήν την αλλαγή ως προειδοποιητικό σημάδι. Κάντε κύλιση στις πρόσφατες αναρτήσεις του και ελέγξτε αν η προσφορά ταιριάζει σε οτιδήποτε έχει ανακοινώσει αλλού η εταιρεία.
3) Μη συνδέετε το κρυπτογραφικό σας πορτοφόλι από σύνδεσμο μέσων κοινωνικής δικτύωσης
Η σύνδεση ενός πορτοφολιού κρυπτονομισμάτων μπορεί να σας εκθέσει σε κακόβουλες εγκρίσεις που επιτρέπουν στους εισβολείς να μετακινούν περιουσιακά στοιχεία. Αντ’ αυτού, μεταβείτε απευθείας σε μια υπηρεσία που ήδη εμπιστεύεστε. Ποτέ μην εισάγετε τη φράση ανάκτησης ή το ιδιωτικό κλειδί σας σε έναν ιστότοπο επειδή σας το λέει μια ανάρτηση στα μέσα κοινωνικής δικτύωσης.
4) Χρησιμοποιήστε ισχυρό λογισμικό ασφαλείας
Το ισχυρό λογισμικό προστασίας από ιούς μπορεί να σας βοηθήσει να σας προειδοποιήσει σχετικά με ιστότοπους ηλεκτρονικού ψαρέματος, κακόβουλες λήψεις και άλλες απειλές που ενδέχεται να περιμένουν πίσω από έναν ύποπτο σύνδεσμο. Το λογισμικό ασφαλείας προσθέτει ένα άλλο επίπεδο προστασίας, αλλά δεν θα πρέπει ποτέ να αντικαταστήσει την επιβράδυνση και τον έλεγχο από πού προήλθε ένας σύνδεσμος. Λάβετε τις επιλογές μου για τους καλύτερους νικητές προστασίας από ιούς του 2026 για τις συσκευές σας Windows, Mac, Android και iOS στο Cyberguy.com
5) Επιβραδύνετε όταν τα χρήματα και η επείγουσα ανάγκη εμφανίζονται μαζί
Οι απατεώνες λατρεύουν τις προθεσμίες. Μπορεί να σας πουν ότι ένα διακριτικό κυκλοφορεί αυτήν τη στιγμή ή ότι μια προσφορά εξαφανίζεται σε λίγα λεπτά. Αυτή η πίεση έχει σχεδιαστεί για να σας κάνει να κινηθείτε προτού επαληθεύσετε αυτό που βλέπετε. Δώστε χρόνο στον εαυτό σας να ελέγξει μια άλλη πηγή.
6) Ελέγξτε τον προορισμό πριν εισάγετε οτιδήποτε
Ακόμη και όταν η ανάρτηση προέρχεται από έναν νόμιμο λογαριασμό, ο σύνδεσμος μέσα σε αυτήν μπορεί να οδηγήσει κάπου επικίνδυνα. Κοιτάξτε προσεκτικά τη διεύθυνση Ιστού προτού εισαγάγετε έναν κωδικό πρόσβασης, στοιχεία πληρωμής ή διαπιστευτήρια κρυπτογράφησης. Μικρές αλλαγές σε ένα όνομα τομέα μπορεί να σας οδηγήσουν σε έναν εντελώς διαφορετικό ιστότοπο.
7) Προστατέψτε τους λογαριασμούς σας στα μέσα κοινωνικής δικτύωσης
Χρησιμοποιήστε έναν μοναδικό κωδικό πρόσβασης για σημαντικούς λογαριασμούς και ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (2FA). Ένας διαχειριστής κωδικών πρόσβασης μπορεί να σας βοηθήσει να δημιουργήσετε και να αποθηκεύσετε ισχυρούς, μοναδικούς κωδικούς πρόσβασης, ώστε να είναι λιγότερο πιθανό να τους επαναχρησιμοποιήσετε σε όλους τους λογαριασμούς. Μια εφαρμογή ελέγχου ταυτότητας ή ένα κλειδί πρόσβασης μπορεί να παρέχει ισχυρότερη προστασία από το να βασίζεστε μόνο σε κωδικούς ασφαλείας με γραπτό μήνυμα. Επίσης, ελέγχετε περιοδικά τις ενεργές περιόδους σύνδεσης του λογαριασμού σας και αποσυνδέστε τυχόν συσκευές που δεν αναγνωρίζετε.
Τι να κάνετε αν έχετε ήδη κάνει κλικ
Το τι πρέπει να κάνετε στη συνέχεια εξαρτάται από το πόσο μακριά έχετε φτάσει πριν συνειδητοποιήσετε ότι κάτι φαινόταν ύποπτο.
- Κάντε κλικ μόνο στον σύνδεσμο: Κλείστε τη σελίδα. Εάν ένα αρχείο λήφθηκε αυτόματα ή σας ζητήθηκε να εγκαταστήσετε κάτι, εκτελέστε μια σάρωση ασφαλείας με ισχυρό λογισμικό προστασίας από ιούς.
- Εισαγάγετε έναν κωδικό πρόσβασης: Μεταβείτε απευθείας στον πραγματικό ιστότοπο ή εφαρμογή και αλλάξτε τον αμέσως. Ενημερώστε αυτόν τον κωδικό πρόσβασης οπουδήποτε αλλού τον ξαναχρησιμοποιήσατε και, στη συνέχεια, ενεργοποιήστε τον έλεγχο ταυτότητας δύο παραγόντων (2FA). Εξετάστε το ενδεχόμενο να χρησιμοποιήσετε έναν διαχειριστή κωδικών πρόσβασης για να δημιουργήσετε και να αποθηκεύσετε ισχυρούς, μοναδικούς κωδικούς πρόσβασης για κάθε λογαριασμό.
- Σύνδεσε ένα πορτοφόλι κρυπτογράφησης: Ελέγξτε τις εγκρίσεις διακριτικών σας και ανακαλέστε οτιδήποτε δεν αναγνωρίζετε. Η ανάκληση ύποπτων εγκρίσεων μπορεί να βοηθήσει στην αποτροπή πρόσθετων μη εξουσιοδοτημένων μεταφορών, αλλά δεν μπορεί να ανακτήσει κεφάλαια που έχουν ήδη κλαπεί.
- Εκτέθηκε μια φράση ανάκτησης ή ένα ιδιωτικό κλειδί: Αντιμετωπίστε το πορτοφόλι ως παραβιασμένο και μετακινήστε τυχόν εναπομείναντα στοιχεία σε ένα νέο ασφαλές πορτοφόλι.
Τα βασικά φαγητά του Kurt
Η επίθεση της Microsoft είναι μια καλή υπενθύμιση του πόσο γρήγορα μπορούν να στραφούν εναντίον μας τα σήματα στα οποία βασιζόμαστε. Λέμε στους ανθρώπους να ελέγξουν το όνομα του λογαριασμού, να αναζητήσουν το πραγματικό προφίλ και να είναι προσεκτικοί με τους μιμητές. Σε αυτήν την περίπτωση, οι εισβολείς είχαν για λίγο τον έλεγχο του λογαριασμού που έπρεπε να εμπιστεύονται οι άνθρωποι. Θα εξακολουθούσα να χρησιμοποιώ την επαλήθευση ως μια ένδειξη, αλλά ποτέ δεν θα άφηνα ένα σημάδι επιλογής να κάνει τη σκέψη μου όταν εμπλέκονται χρήματα, κωδικοί πρόσβασης ή ένα πορτοφόλι κρυπτογράφησης. Εάν μια εταιρεία δημοσιεύει ξαφνικά κάτι που φαίνεται ότι είναι εκτός χαρακτήρα, επαληθεύστε το κάπου αλλού προτού ενεργήσετε. Μεταβείτε στον ιστότοπο της εταιρείας, ελέγξτε ένα άλλο επίσημο κανάλι και αφιερώστε ένα λεπτό στον εαυτό σας πριν κάνετε κλικ. Αυτή η επιπλέον παύση μπορεί να είναι η διαφορά μεταξύ του εντοπισμού μιας απάτης και της πληρωμής για μια.
ΚΑΝΤΕ ΚΛΙΚ ΕΔΩ ΓΙΑ ΝΑ ΚΑΤΕΒΑΣΕΤΕ ΤΗΝ ΕΦΑΡΜΟΓΗ FOX NEWS
Εξακολουθείτε να εμπιστεύεστε μια οικονομική ανακοίνωση επειδή προέρχεται απευθείας από έναν επαληθευμένο εταιρικό λογαριασμό ή επιθέσεις όπως αυτή καθιστούν το σημάδι επιλογής σχεδόν χωρίς νόημα για εσάς; Ενημερώστε μας γράφοντάς μας στο Cyberguy.com
Εγγραφείτε στο ΔΩΡΕΑΝ ενημερωτικό δελτίο CyberGuy
- Λάβετε τις καλύτερες συμβουλές τεχνολογίας μου, επείγουσες ειδοποιήσεις ασφαλείας και αποκλειστικές προσφορές που παραδίδονται απευθείας στα εισερχόμενά σας.
- Για απλούς, πραγματικούς τρόπους να εντοπίζετε νωρίς τις απάτες και να παραμένετε προστατευμένοι, επισκεφτείτε το CyberGuy.com – τον οποίο εμπιστεύονται εκατομμύρια άνθρωποι που παρακολουθούν καθημερινά το CyberGuy στην τηλεόραση.
- Επιπλέον, θα έχετε άμεση πρόσβαση στον Οδηγό μου Ultimate Scam Survival Guide όταν γίνετε μέλος.
Πνευματικά δικαιώματα 2026 CyberGuy.com. Με την επιφύλαξη παντός δικαιώματος.