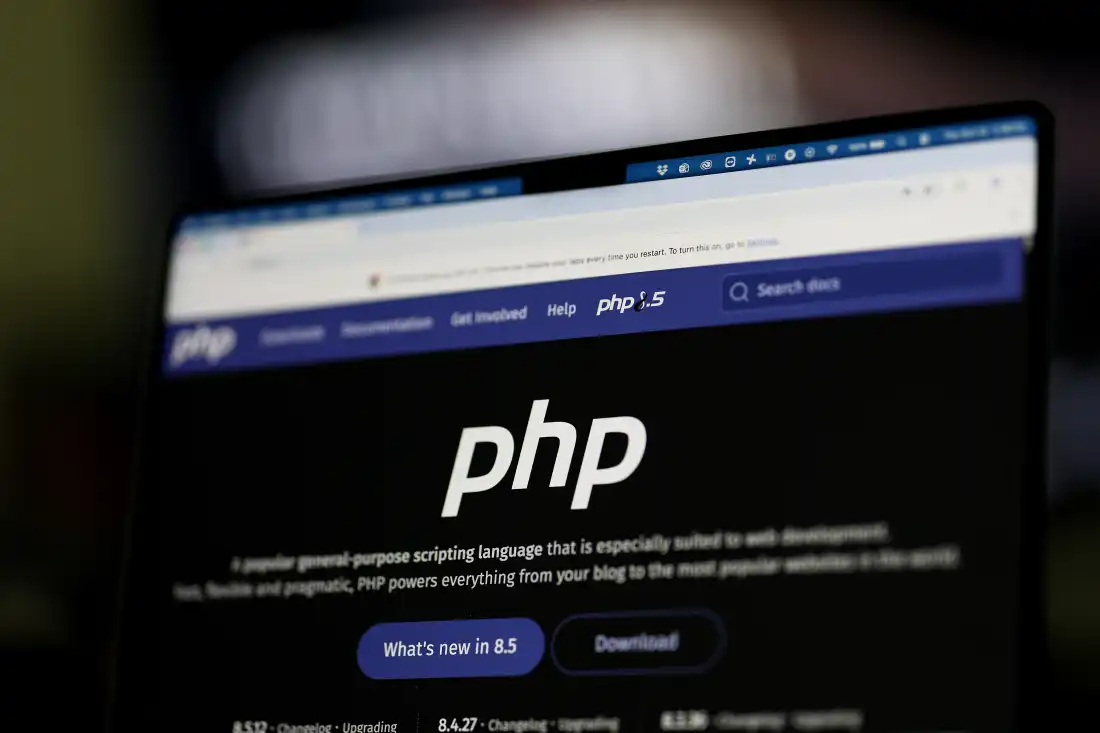
Η αρχική σελίδα του ιστότοπου PHP.net εμφανίζεται την Πέμπτη στη Σιγκαπούρη. Πρόσφατα εντοπίστηκαν ελαττώματα κυβερνοασφάλειας στη δημοφιλή γλώσσα προγραμματισμού PHP, η οποία χρησιμοποιείται σε τεράστιο αριθμό ιστοσελίδων σε όλο τον κόσμο, συμπεριλαμβανομένων εκείνων μεγάλων εταιρειών και εθνικών κυβερνήσεων. Το PHP Foundation κυκλοφόρησε δύο ενημερώσεις κώδικα που έχουν σχεδιαστεί για να διορθώνουν τα τρωτά σημεία.
Yong Teck Lim/Getty Images
απόκρυψη λεζάντας
εναλλαγή λεζάντας
εγώ
Yong Teck Lim/Getty Images
Πριν από λίγους μήνες η τεχνητή νοημοσύνη προκάλεσε παγκόσμιο συναγερμό αφού διαπιστώθηκε ότι αυτόνομοι πράκτορες είχαν εξαπατήσει τις αξιολογήσεις και στη συνέχεια προσπάθησαν να το καλύψουν, σε αυτό που έγινε γνωστό ως «Hugging Face hack».
Αυτή την εβδομάδα, η τεχνητή νοημοσύνη και η πειρατεία επανέρχονται στο προσκήνιο με την τεχνολογία AI που πιστώνεται ότι βοήθησε στην πρόληψη μιας παγκόσμιας κρίσης στον κυβερνοχώρο.
Η εταιρεία κυβερνοασφάλειας Wiz Research, χρησιμοποιώντας τεχνολογία OpenAI, ανακοίνωσε την Τετάρτη ότι ανακάλυψε ελαττώματα ασφαλείας σε μια γλώσσα προγραμματισμού υπολογιστών που βοηθά στην εκτέλεση περίπου 70% των ιστοσελίδων στον κόσμο.
Το OpenAI χαρακτήρισε το σφάλμα «ένα από τα πιο σημαντικά τρωτά σημεία στην πρόσφατη μνήμη». Η Wiz Research προειδοποίησε ότι «η επιτυχής εκμετάλλευσή της θα μπορούσε να επιτρέψει στους εισβολείς να πάρουν τον έλεγχο των επηρεαζόμενων διακομιστών, να κλέψουν ευαίσθητα δεδομένα και να παραμορφώσουν τους ιστότοπους που εκτελούνται σε αυτούς».
Εταιρείες και κυβερνήσεις από το Ηνωμένο Βασίλειο μέχρι την Ιαπωνία σπεύδουν τώρα να αποτρέψουν τους χάκερ να κεφαλαιοποιήσουν τα ελαττώματα.
Τα ελαττώματα ανακαλύφθηκαν σε μια σημαντική γλώσσα προγραμματισμού που ονομάζεται PHP, συντομογραφία του Hypertext Preprocessor. Η Wiz Research αποκαλεί την PHP «τη ραχοκοκαλιά του Ιστού», λέγοντας ότι η τεχνολογία έχει υποστηρίξει μεγάλο μέρος του Διαδικτύου από τη δεκαετία του 1990.
«Αυτά τα ευρήματα συγκαταλέγονται μεταξύ των πιο σοβαρών τρωτών σημείων που ανακαλύφθηκαν στην PHP και αναμφισβήτητα στην ιστορία του λογισμικού», είπε η εταιρεία, προσθέτοντας ότι πριν δημοσιοποιήσουν το ελάττωμα, οι ομάδες είχαν εργαστεί για την κατασκευή μιας λύσης που είναι πλέον διαθέσιμη στους ιστότοπους για να προστατευτούν.
Καθώς οι χώρες προσπαθούσαν να αποτρέψουν τις επιθέσεις στον κυβερνοχώρο, πολλές ιστοσελίδες και σελίδες αποσυνδέθηκαν τις τελευταίες ημέρες. Η Υπηρεσία Εθνικής Ασφάλειας των ΗΠΑ προειδοποίησε τους οργανισμούς που χρησιμοποιούν PHP να «διατηρούν αυξημένη ευαισθητοποίηση» τις επόμενες εβδομάδες. Το Εθνικό Κέντρο Κυβερνοασφάλειας του Ηνωμένου Βασιλείου κάλεσε τους οργανισμούς να «λάβουν άμεσα μέτρα» για να ενημερώσουν τους ιστότοπούς τους στην πιο πρόσφατη διορθωμένη ή διορθωμένη έκδοση.
Δεκάδες βρετανικές και φινλανδικές κυβερνητικές υπηρεσίες τέθηκαν εκτός σύνδεσης αυτή την εβδομάδα. Στη Γαλλία, πολλές τοποθεσίες τοπικής αυτοδιοίκησης καταργήθηκαν επίσης για λίγο. Το υπουργείο Βιομηχανίας της Κίνας προέτρεψε τις οντότητες να επανεξετάσουν τα κενά ασφαλείας.
Στην Ιαπωνία, ο Πρωθυπουργός Sanae Takaichi απηύθυνε «επείγον αίτημα να αναλάβουν δράση όλοι», προσθέτοντας: «Εάν είναι δύσκολο να εφαρμοστεί έγκαιρα η ενημέρωση κώδικα, η προσωρινή αναστολή ιστοτόπων και παρόμοιων μέτρων μπορεί να θεωρηθεί αποτελεσματικός τρόπος μείωσης του κινδύνου».
Ο Μάθιου Πρινς, επικεφαλής της εταιρείας κυβερνοασφάλειας Cloudflare, είπε ότι ο οργανισμός του είδε δεκάδες χιλιάδες προσπάθειες να εκμεταλλευτεί το ελάττωμα στα πρώτα 45 λεπτά της ανακάλυψής του. Αυτό είναι τώρα σε εκατομμύρια, είπε ο Prince την Πέμπτη.
Η Wiz Research είπε ότι τα ελαττώματα στην PHP υπήρχαν εδώ και δεκαετίες.
«Αλλά η επίδειξη της εκμεταλλευσιμότητας τους απαιτούσε μια εξαιρετικά περίπλοκη αλυσίδα βημάτων, στα όρια αυτού που θα μπορούσαν πρακτικά να επιτύχουν οι ανθρώπινοι ερευνητές», είπε ο οργανισμός. Τα μοντέλα τεχνητής νοημοσύνης «μειώνουν σημαντικά αυτό το εμπόδιο, μετατρέποντας ένα μακροχρόνιο ελάττωμα σε εκμετάλλευση».