Υετοιμάζεστε για την επόμενη εβδομάδα και ρίξτε μια ματιά στο ημερολόγιό σας Google. Υπάρχει μια καταχώρηση για μια συνάντηση που πρέπει να έχετε ξεχάσει εντελώς. Η σημείωση που εμφανίζεται όταν κάνετε κλικ σε αυτήν λέει ότι θα εξετάζετε ένα έργο και περιλαμβάνει έναν σύνδεσμο για περισσότερες λεπτομέρειες. Μπερδεμένοι, το ακολουθείτε για να μάθετε περισσότερα. ο ιστότοπος στον οποίο προσγειώνεστε ζητά στοιχεία σύνδεσης και τα παρέχετε.
Δυστυχώς, αυτό δεν ήταν μια αποτυχία της μνήμης σας, αλλά μια απάτη ηλεκτρονικού ψαρέματος ημερολογίου. Έχετε παραδώσει το όνομα και τον κωδικό πρόσβασής σας σε απατεώνες που θα τα πουλήσουν ομαδικά με τα στοιχεία άλλων ανθρώπων, θα τα χρησιμοποιήσουν για να εισβάλουν στο email της εργασίας σας ή για να σας πείσουν ότι επικοινωνούν μαζί σας από την τράπεζά σας ή άλλο ίδρυμα.
Ο Luke Wescott, μηχανικός ανίχνευσης απειλών στην Sublime Security, λέει ότι το phishing ημερολογίου είναι ακόμα σχετικά νέο, αλλά η εταιρεία έχει δει «εκθετική ανάπτυξη».
Η απάτη έχει διάφορες μορφές, συμπεριλαμβανομένης μιας ψεύτικης συνάντησης ή μιας προτροπής για ανανέωση μιας υπηρεσίας για την οποία πληρώνετε. Συνολικά, μια καταχώρηση εμφανίζεται στο ηλεκτρονικό σας ημερολόγιο.
Καταλήγει εκεί αφού οι απατεώνες στείλουν ένα email στην εργασία ή την προσωπική σας διεύθυνση, με ένα αίτημα ημερολογίου. Δεν έχει σημασία αν το χάσετε ή θα καταλήξει στον φάκελο ανεπιθύμητης αλληλογραφίας σας.
«Οι εφαρμογές ημερολογίου, όπως το Ημερολόγιο Google, μπορούν να προσθέτουν προσκλήσεις αυτόματα χωρίς καν να τις αποδέχονται οι χρήστες», λέει ο Wescott. “Έτσι οι απατεώνες δεν χρειάζονται καν να ανοίξετε ένα email.â€
Και ενώ μπορεί να μην κοιτάξετε δύο φορές ένα από κάποιον του οποίου το όνομα δεν αναγνωρίζετε, όταν εμφανίζεται κάτι στο ημερολόγιό σας μπορεί να το αντιμετωπίζετε διαφορετικά. «Μπορεί να δημιουργήσει μια δανεική αξιοπιστία με το να εμφανιστείτε στο ίδιο μέρος με το ραντεβού στον οδοντίατρό σας ή ένα εβδομαδιαίο 1:1 με το αφεντικό σας», λέει.
Ο Max Gannon, διευθυντής ανάλυσης πληροφοριών στην εταιρεία κυβερνοασφάλειας Cofense, λέει ότι ορισμένοι απατεώνες χρησιμοποιούν νόμιμες πλατφόρμες όπως το Zoom για να στείλουν τις προσκλήσεις, κάνοντάς τις να φαίνονται πιο πειστικές στους παραλήπτες και στο λογισμικό ασφαλείας.
«Αυτό καθιστά πολύ δύσκολο τον αποκλεισμό», λέει. «Ακόμη και οι αποκλειστές που υποστηρίζονται από AI αγωνίζονται.»
Εάν ρυθμίσετε κάτι για να φιλτράρετε τις προσκλήσεις από αυτές τις πλατφόρμες, λέει “αυτό θα μπλοκάρει επίσης τυχόν νόμιμες προσκλήσεις σε σύσκεψη”.
Πώς μοιάζει
Θα λάβετε ένα email και θα δείτε μια καταχώρηση στο ημερολόγιό σας. Οι τίτλοι ποικίλλουν: τα παραδείγματα που βλέπει ο Guardian περιλαμβάνουν ψεύτικες συσκέψεις, ειδοποιήσεις μηνυμάτων τηλεφωνητή και ανανεώσεις λογισμικού.
Ο Wescott λέει ότι αυτό είναι τυπικό. “Βλέπουμε συνήθως πράγματα όπως “Λήψη νέου τηλεφωνητή”, “Επιβεβαίωση απόδειξης πληρωμής” 298,99 $”, προειδοποιήσεις “ασυνήθιστη δραστηριότητα του PayPal”, “Η αυτόματη πληρωμή σας θα διεκπεραιωθεί εντός 24 ωρών” και προσκλήσεις για υποβολή προσφοράς.
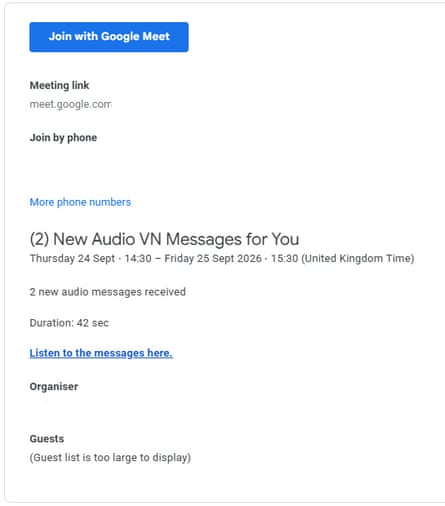
Ο Gannon λέει ότι η πρόσκληση μπορεί να μοιάζει σαν να προέρχεται από την εταιρεία σας. «Αν το θέλουν, θα μπορούσαν να το κάνουν να μοιάζει με εσωτερική πρόσκληση», λέει. “Μπορούν να προσαρμόσουν το περιεχόμενο, μπορεί να προσθέτουν το λογότυπο της εταιρείας σας.â€
Η περιγραφή του συμβάντος θα περιέχει συνήθως έναν σύνδεσμο ή έναν αριθμό τηλεφώνου.
Ο Wescott προσθέτει: «Είτε θέλουν να κάνετε κλικ σε έναν σύνδεσμο προς μια ψεύτικη σελίδα σύνδεσης όπως το Microsoft, το Google ή το PayPal και να εισαγάγετε τον κωδικό πρόσβασής σας ή να καλέσετε έναν αριθμό «υποστήριξης» για να ακυρώσετε μια χρέωση που δεν συνέβη ποτέ στην πραγματικότητα».
Μέχρι να κάνετε κλικ σε αυτό ή να πραγματοποιήσετε μια κλήση, δεν είστε σε κίνδυνο. Οι απατεώνες δεν έχουν πρόσβαση σε όλα στο ημερολόγιό σας – απλώς προσπαθούν να σας δελεάσουν σε ένα μέρος όπου θα παραδώσετε τα στοιχεία σας.
Όπως λέει ο Wescott, «ακούγεται οικείο στο τυπικό phishing, είναι η ίδια τεχνική, απλά χρησιμοποιώντας διαφορετική μέθοδο παράδοσης».
Τι να κάνουμε
Μην πανικοβληθείτε αν δείτε μια απροσδόκητη συνάντηση ή υπενθύμιση στο ημερολόγιό σας. Αντιμετωπίστε το όπως θα κάνατε με ένα απροσδόκητο email και μην κάνετε κλικ στον σύνδεσμο.
«Η νούμερο ένα συμβουλή μου είναι ότι οι άνθρωποι πρέπει απλώς να είναι παρανοϊκοί», λέει ο Gannon. «Δεν έχει σημασία αν η πρόσκληση προήλθε από κάποιον δύο θρανία πιο κάτω, πρέπει να είσαι καχύποπτος για τα πάντα.»
Ο Wescott συμβουλεύει να απενεργοποιήσετε την αυτόματη αποδοχή. Στο Ημερολόγιο Google μπορείτε να μεταβείτε στις ρυθμίσεις και να επιλέξετε να αποδέχεστε προσκλήσεις μόνο από γνωστούς αποστολείς ή όταν έχετε αποδεχτεί.
Και προσθέτει: «Μην κάνετε κλικ στο «Απορρίψτε» σε ύποπτες προσκλήσεις, καθώς μπορεί να πει στον αποστολέα ότι η διεύθυνσή σας είναι «ζωντανή». Αντίθετα, διαγράψτε το ή αναφέρετε το ως ανεπιθύμητο/άχρηστο.â€