ΝΕΟΣΤώρα μπορείτε να ακούσετε άρθρα του Fox News!
Το FBI εργάζεται για να εξακριβώσει εάν μια παραβίαση στον ιστότοπό του για θέσεις εργασίας προήλθε από το γραφείο ή μέσω τρίτου παρόχου αφού μια εγκληματική ομάδα hacking ισχυρίστηκε ότι έλαβε προσωπικά στοιχεία εργαζομένων του FBI.
«Το FBI γνωρίζει ότι μια ομάδα κυβερνοεγκληματικών επιχειρήσεων που ισχυρίζεται ότι παραβίασε την πύλη FBIJobs.gov και υποτιθέμενη επίδραση σε προσωπικά αναγνωρίσιμα στοιχεία (PII) υπαλλήλου του FBI», έγραψε ο οργανισμός σε X post την Πέμπτη.Â
“Ενώ το σημείο της παραβίασης είναι ακόμα απροσδιόριστο – αν πρόκειται για τρίτο μέρος ή επιχείρηση του FBI – ερευνούμε ενεργά και επιθετικά αυτό το θέμα και συνεργαζόμαστε στενά με αυτούς τους τρίτους παρόχους που υποστηρίζουν το FBIJobs.gov για να μετριάσουν όλους τους κινδύνους.”
Ο Τζέισον Πακ, Διευθύνων Σύμβουλος της Media Rep Global Strategies και συνταξιούχος ειδικός εποπτικός πράκτορας του FBI, είπε ότι η διάκριση μεταξύ παραβίασης δεδομένων προσωπικού και πρόσβασης στα διαβαθμισμένα συστήματα του FBI είναι κρίσιμη καθώς οι ερευνητές καθορίζουν το εύρος του περιστατικού.
Το FBI ΕΡΕΥΝΕΙ ΜΕΤΑ ΤΗΝ ΙΣΧΥΡΙΣΜΕΝΗ ΚΛΟΠΗΣ ΠΡΟΣΩΠΙΚΩΝ ΔΕΔΟΜΕΝΩΝ ΠΡΑΚΤΟΡΩΝ
«Υπάρχει μια ουσιαστική διαφορά ανάμεσα σε κάποιον που αποκτά πληροφορίες προσωπικού και κάποιον που αποκτά πρόσβαση σε διαβαθμισμένα ερευνητικά συστήματα», είπε στο Fox News Digital. «Με βάση αυτά που γνωρίζουμε αυτή τη στιγμή, δεν υπάρχει καμία ένδειξη ότι έχουν τα κλειδιά του βασιλείου».
Η ShinyHunters, μια εγκληματική ομάδα πειρατείας και εκβιασμού, ανέλαβε την ευθύνη για την παραβίαση και είπε ότι έκλεψε πληροφορίες που ανήκαν σε σχεδόν όλους τους πράκτορες του FBI και άτομα που έκαναν αίτηση για να εργαστούν για το γραφείο, ανέφερε προηγουμένως το Reuters.
Ένα δείγμα δεδομένων που κοινοποιήθηκε στο Reuters περιείχε ονόματα πρακτόρων, διευθύνσεις κατοικίας, αριθμούς κοινωνικής ασφάλισης, εργασίες και, σε ορισμένες περιπτώσεις, ονόματα μελών της οικογένειας, σύμφωνα με το πρακτορείο.
ΕΠΙΒΕΒΑΙΩΘΗΚΕ ΠΑΡΑΒΙΑΣΗ DMV ΚΑΘΩΣ ΚΛΑΠΗΘΗΚΑΝ 200.000 ΑΡΧΕΙΑ από ΧΑΚΕΡ

Η ShinyHunters, μια εγκληματική ομάδα πειρατείας και εκβιασμού, ανέλαβε την ευθύνη για την παραβίαση στον ιστότοπο του FBI. (Reuters, Αρχείο)
Ο Pack είπε ότι ο συνδυασμός προσωπικών πληροφοριών με πληροφορίες σχετικά με την εργασία ενός υπαλλήλου του FBI θα μπορούσε να δημιουργήσει πρόσθετους κινδύνους για την ασφάλεια.
«Αν ένας αντίπαλος γνωρίζει ποιος είναι κάποιος, πού εργάζεται και τι κάνει, μπορεί να δημιουργήσει μια πολύ πιο πιστευτή απάτη γύρω από αυτό το άτομο», είπε.
Ο Pack είπε ότι οι πληροφορίες ανάθεσης θα μπορούσαν επίσης να έχουν επιπτώσεις στην αντικατασκοπεία εάν πέσουν στα χέρια μιας ξένης υπηρεσίας πληροφοριών.
“Υπάρχει επίσης ανησυχία για την αντικατασκοπεία. Εάν μια ξένη υπηρεσία πληροφοριών μπορεί να συσχετίσει συγκεκριμένα άτομα με ορισμένες αποστολές, μπορεί να τους βοηθήσει να εντοπίσουν άτομα για τα οποία μπορεί να θέλουν να μάθουν περισσότερα, να προσεγγίσουν ή να αξιολογήσουν πιθανώς για στρατολόγηση”, πρόσθεσε.
“Αυτό δεν σημαίνει ότι συμβαίνει εδώ. Απλώς εξηγεί γιατί οι πληροφορίες ανάθεσης μπορούν να έχουν αξία για έναν αντίπαλο.”
ΧΑΚΕΡ ΣΥΝΔΕΔΕΜΕΝΟΙ ΜΕ ΤΗΝ ΚΙΝΑ ΕΠΕΙΣΘΗΚΑΝ ΣΕ ΚΥΒΕΡΝΗΤΙΚΑ ΔΙΚΤΥΑ ΤΩΝ ΗΠΑ ΠΡΙΝ ΤΗΝ ΚΑΤΑΛΗΨΗ ΤΟΥ FBI
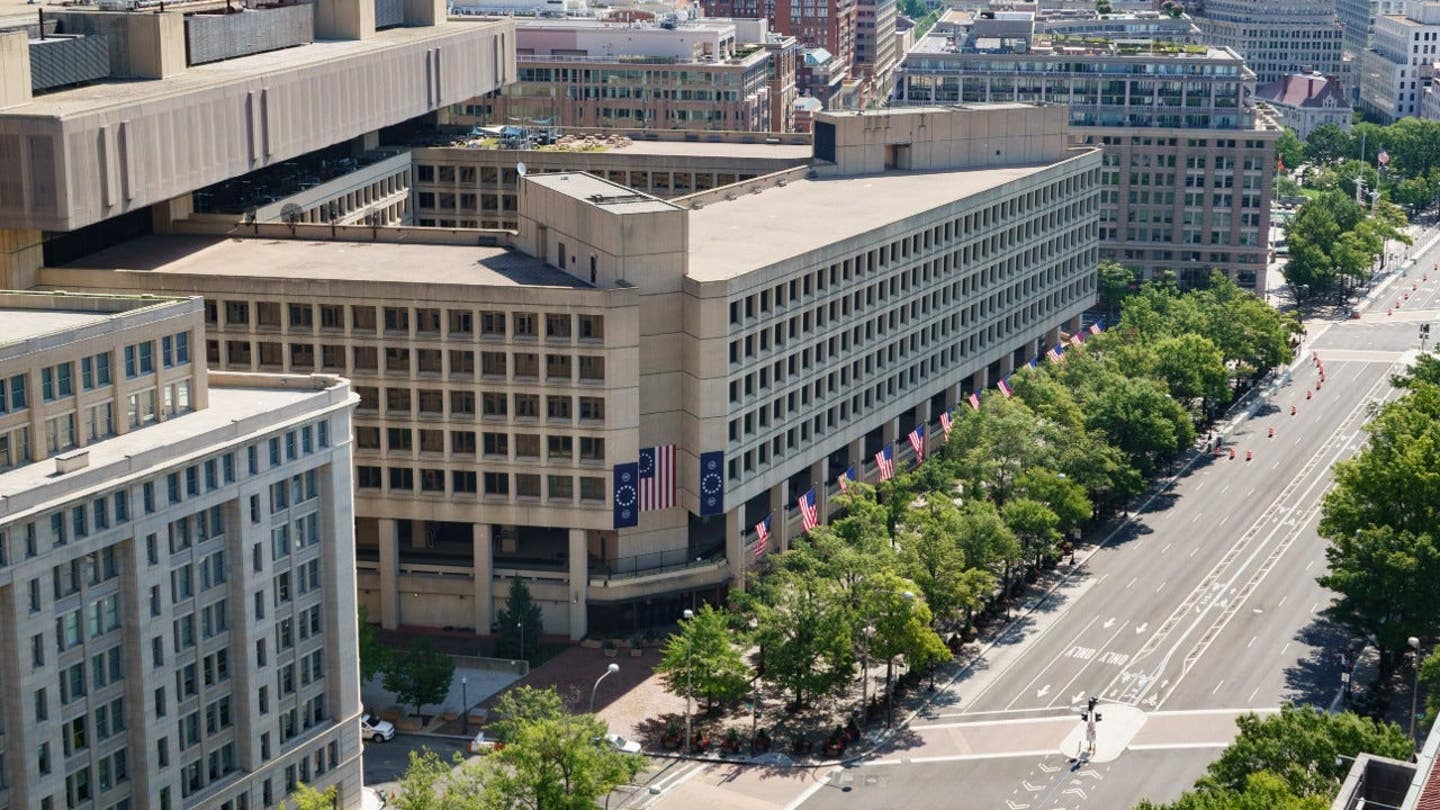
Το FBI είπε ότι συνεργάζεται με τρίτους παρόχους που υποστηρίζουν το FBIJobs.gov. (Kevin Carter/Getty Images, Αρχείο)
Ο Πακ τόνισε ότι οι ισχυρισμοί των χάκερ παραμένουν ξεχωριστοί από εκείνους που έχει επιβεβαιώσει το FBI και είπε ότι το γραφείο πρέπει ακόμη να καθορίσει σε ποιες πληροφορίες αποκτήθηκε πρόσβαση, πώς συνέβη η παραβίαση και ποιος μπορεί να επηρεάστηκε.
ΚΑΝΤΕ ΚΛΙΚ ΕΔΩ ΓΙΑ ΝΑ ΚΑΤΕΒΑΣΕΤΕ ΤΗΝ ΕΦΑΡΜΟΓΗ FOX NEWS
«Ο κίνδυνος από τις κλεμμένες προσωπικές πληροφορίες δεν τελειώνει απαραίτητα όταν επιδιορθωθεί η ευπάθεια του υπολογιστή», είπε. “Οι εγκληματίες μπορούν να κρατήσουν αυτές τις πληροφορίες και να τις χρησιμοποιήσουν εβδομάδες ή μήνες αργότερα.”
Το FBI είπε ότι συνεργάζεται με τρίτους παρόχους που υποστηρίζουν το FBIJobs.gov καθώς οι ερευνητές προσπαθούν να προσδιορίσουν την πηγή της παραβίασης και να μετριάσουν τους πιθανούς κινδύνους.